Adecuación de las Entidades Locales al ENS
Las Entidades Locales, al igual que el resto de Administraciones Públicas, tienen como objetivo crear las condiciones adecuadas para el desarrollo de nuevos servicios ligados a la evolución de la tecnología y promover e impulsar, de igual modo, su uso entre la ciudadanía y las empresas. Todo ello bajo un marco común de seguridad, fijado en el Esquema Nacional de Seguridad (ENS).
De ahí el apoyo brindado desde el Centro Criptológico Nacional para que las EELL dispongan de sistemas seguros para el ejercicio de sus competencias, de asistencia y cooperación económica y técnica tanto en el caso de las Diputaciones, Cabildos, Consejos Insulares o los órganos competentes equivalentes, y en los Ayuntamientos, sea cual sea su dimensión, prestando especial atención en conseguir una adecuación al ENS lo más posibilista y pragmática posible de aquellas Entidades Locales con dificultades para conseguirlo.
Las especiales características que enmarcan la actuación administrativa de las Entidades Locales más pequeñas y los limitados recursos hacen que, la adecuación al Esquema Nacional del Seguridad (ENS) y su ulterior Certificación constituyan obligaciones de difícil cumplimiento de manera individualizada. Por este motivo, parece necesario desarrollar acciones concretas, que contemplen mecanismos de adecuación e implantación multi-organismo, dirigidas a grupos homogéneos de dichas entidades, así como un Marco de Certificación Específico que contemple un procedimiento de auditoría y certificación que optimice los antedichos recursos.
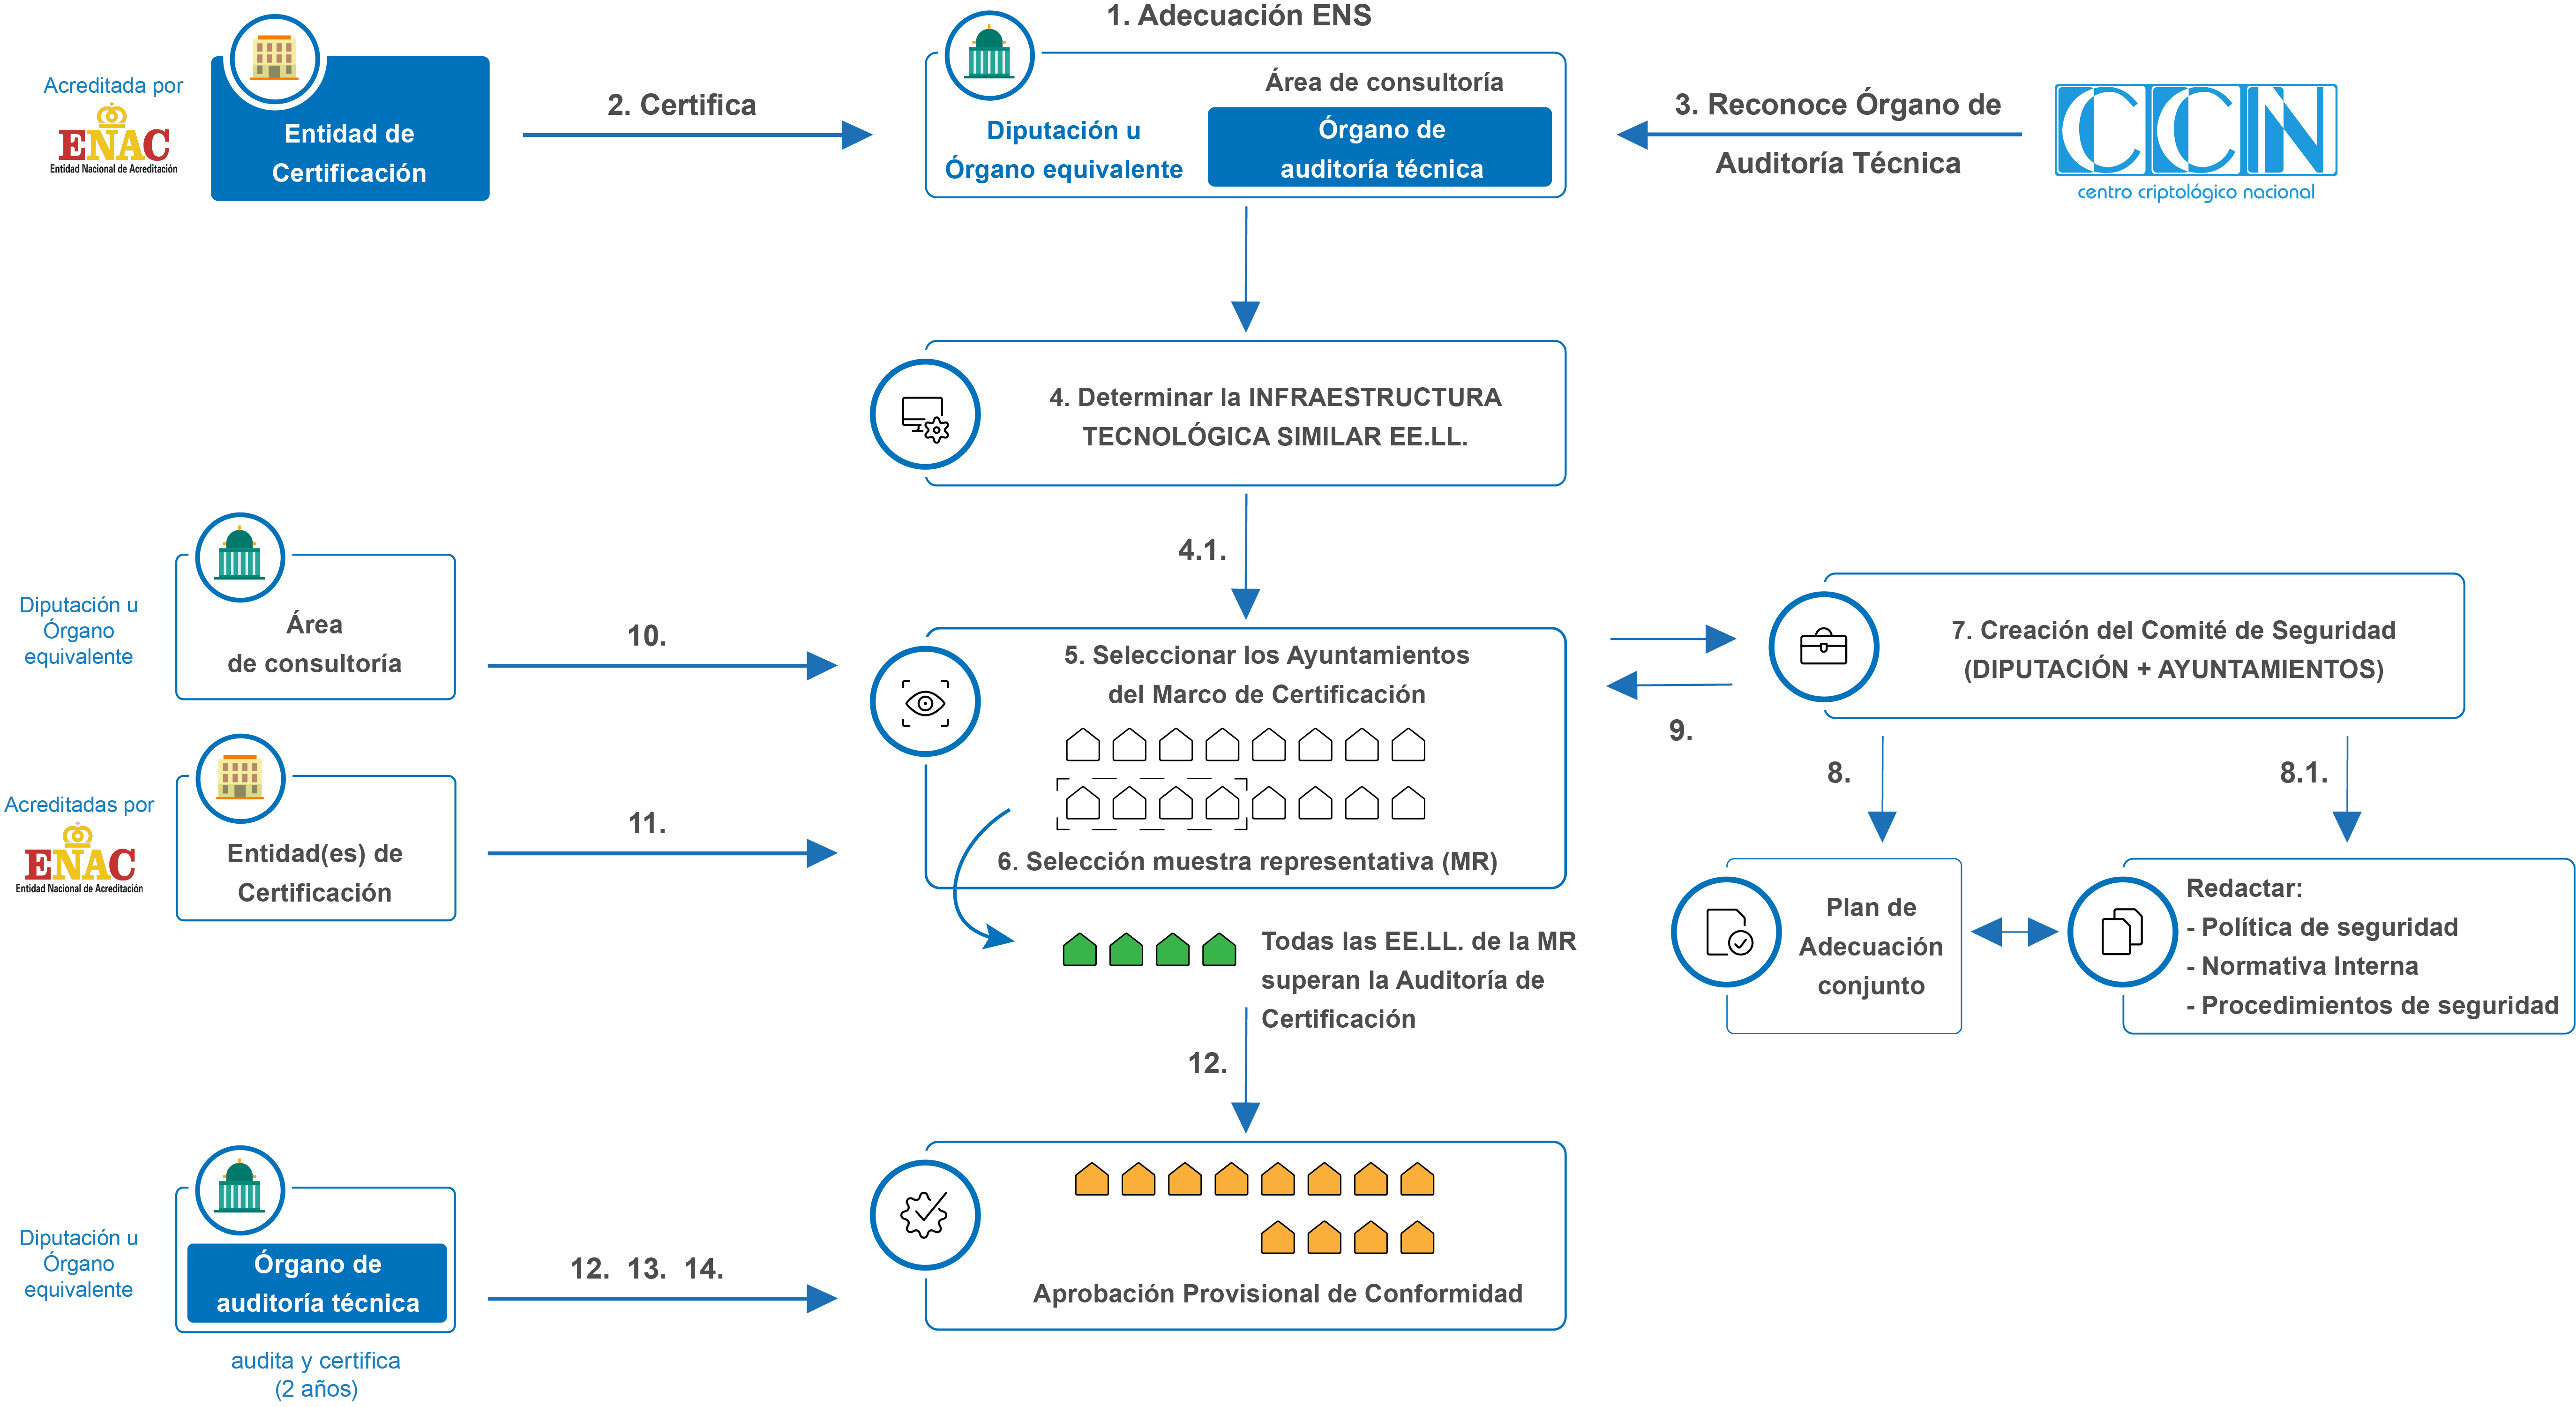
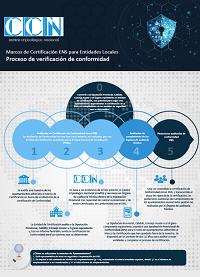
Fases de aplicación del Marco de Certificación en el ENS para Entidades Locales (14).
Aunque las actividades están en un orden (crono)lógico, algunas de ellas podrían realizarse en paralelo, llegado el caso:

Actividad
Adecuación de los sistemas de información de la Diputación u Órgano equivalente a lo dispuesto en el ENS (categoría BÁSICA):
- Política de Seguridad de la Información.
- Normativa Interna.
- Procedimientos de Seguridad.
- Desarrollo de las Fichas de Servicios (determinación de los niveles de seguridad para cada dimensión).
- Categorización del sistema de información.
- Obtención de la DA provisional.
- Análisis de riesgos.
- Obtención de la DA definitiva.
- Implantación de las medidas de seguridad requeridas.
Soporte
CCN*
A determinar por la Diputación u Órgano equivalente
Documentación de apoyo:
- Guía CCN-STIC 883
- Anexo III CCN-STIC 883
* La mención al CCN comprende los recursos propios del CCN, más los asignados por el CCN a este tipo de proyectos.
|
Actividad
Obtención de la Certificación de Conformidad con el ENS (categoría BÁSICA) de los sistemas de información usados para la prestación de los servicios a las EE.LL. dependientes de la Diputación u Órgano equivalente.
Soporte
Entidad de Certificación acreditada por ENAC
|
Actividad
Reconocimiento del Órgano de Auditoría Técnica con capacidades para la realización de Auditorías y la emisión de Certificados de Conformidad en el ENS (OAT-Diputación u Órgano equivalente).
- Constitución del Órgano de Auditoría Técnica de la Diputación u Órgano Equivalente.
- Inclusión de la actividad de auditoría de sistemas de información de las entidades dependientes entre las funciones de la Diputación u Órgano Equivalente.
Soporte
CCN
Documentación de apoyo:
|
Actividad
Determinación de la Infraestructura Tecnológica Similar en las EE.LL.
|
Actividad
Selección de las EE.LL. dependientes que, en una primera fase, compondrán el Marco de Certificación Específico del ENS (MCE-ENS).
|
Actividad
Selección de las EE.LL. adheridas al MCE-ENS que formarán parte de la muestra representativa (MR).
|
Actividad
Creación del Comité de Seguridad de la Diputación u órgano equivalente (con la participación de las EE.LL. dependientes que se determinen)
Soporte
CCN
Documentación de apoyo:
- Guía CCN-STIC 883
- Anexo I, III CCN-STIC 883
|
Actividad
Desarrollo y aprobación del Plan de Adecuación Conjunto, incluyendo:
- Política de Seguridad de la Información.
- Normativa Interna.
- Procedimientos de Seguridad.
- Desarrollo de las Fichas de Servicios (determinación de los niveles de seguridad para cada dimensión).
- Categorización del sistema de información.
- Obtención de la DA provisional.
- Análisis de riesgos.
- Obtención de la DA definitiva.
Soporte
CCN
Documentación de apoyo:
- Guía CCN-STIC 883
- Anexo I CCN-STIC 883
|
Actividad
Implantación de las medidas de seguridad del Anexo II del ENS (Marco Operacional y Medidas de Protección) en las EELL de la MR
Soporte
A determinar
Documentación de apoyo:
- Guía CCN-STIC 883A
- Guía CCN-STIC 804
|
Actividad
Desarrollo de una auditoría interna a las EE.LL. de la MR
Soporte
OAT-Diputación u Órgano equivalente
Documentación de apoyo:
- Guía CCN-STIC 883A
- Guías CCN-STIC 303, 411, 802, 808
|
Actividad
Desarrollo de las Auditorías de Certificación a las EE.LL. de la MR por parte de una (o varias) Entidad(es) de Certificación del ENS acreditadas por ENAC.
Soporte
Entidad(es) Certificación del ENS
|
Actividad
Concesión de la Aprobación Provisional de Conformidad (APC) a las EE.LL. del MCE-ENS
Concesión del Distintivo APC.
Publicación de la concesión en la página Web del CCN.
(En este momento arranca el plazo de 2 años para obtener la Certificación de Conformidad con el ENS)
|
Actividad
Implantación de las medidas de seguridad del Anexo II del ENS (Marco Operacional y Medidas de Protección) en las EELL del resto del MCE-ENS
Soporte
A determinar
Documentación de apoyo:
- Guía CCN-STIC 883A
- Guía CCN-STIC 804
|
Actividad
Desarrollo de las Auditorías de Certificación a las EE.LL. de la MCE-ENS por parte del Órgano de Auditoría Técnica de la Diputación u organismo equivalente.
(Se dispone de dos años para ello)
Soporte
OAT-Diputación u Órgano equivalente
Documentación de apoyo:
- Guías CCN-STIC 122, IC-01, 303, 411, 802, 808
|
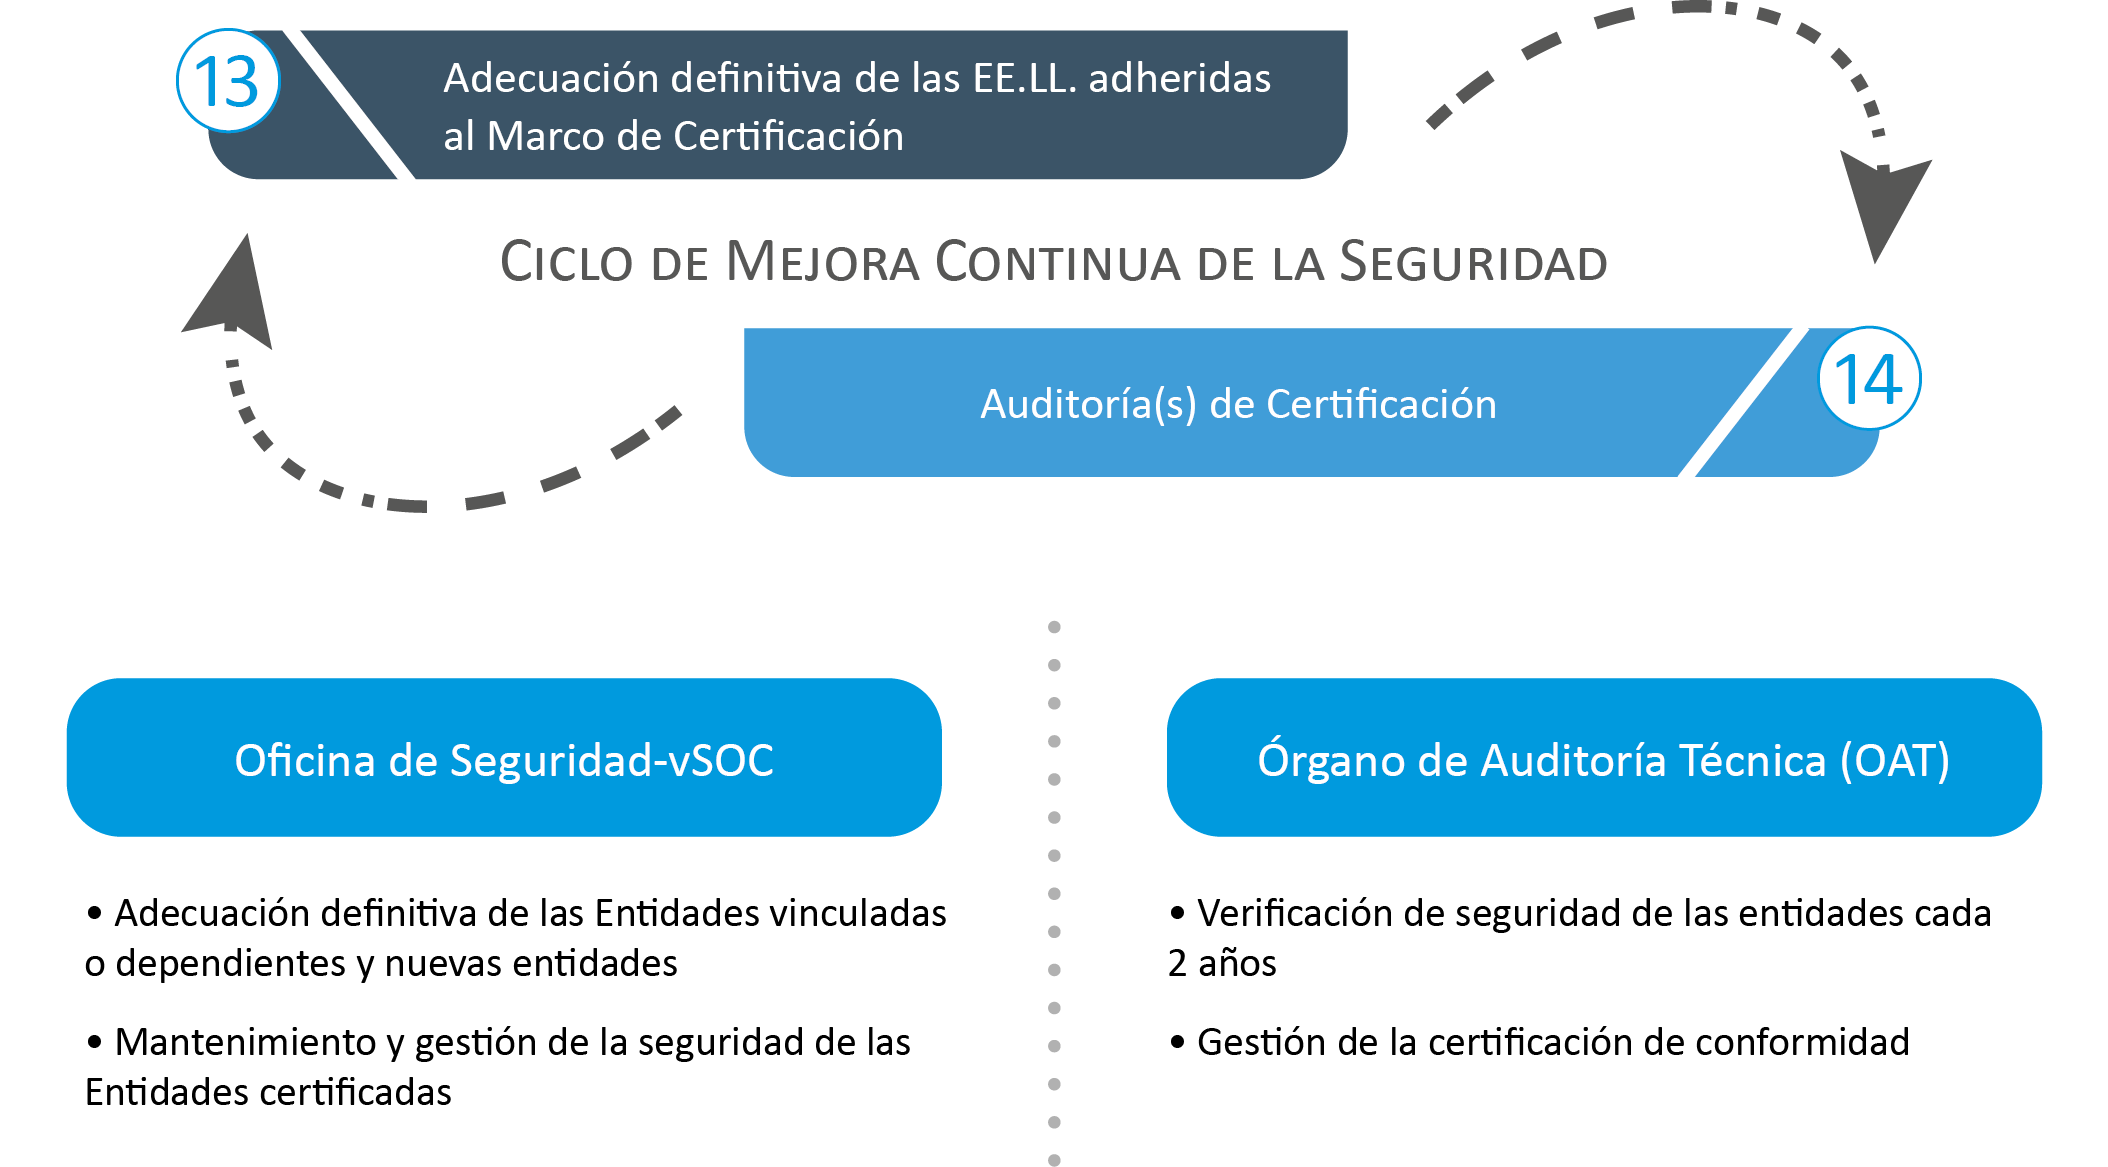
Ciclo de mejora continua de la seguridad
Las actividades 13 y 14 comprenden el Ciclo de mejora continua de la seguridad, y abarcan las siguientes tareas por parte de la Oficina de Seguridad-vSOC y el Órgano de Auditoría Técnica (OAT):
Documentos
La Nueva Guía 883 proporciona una hoja de ruta para facilitar la Implantación del Esquema Nacional de Seguridad a las EELL, teniendo en cuenta los rangos de población de las mismas y el papel esencial de las Diputaciones (u otros organismos equivalentes) en la promoción de la Administración Electrónica. Se presentan Planes de Adecuación, con catálogos de activos y su valoración, diferenciados en función de la idiosincrasia de cada tipo de entidad; así como el conjunto de medidas de seguridad del Anexo II del ENS que son de aplicación, adaptadas y asociadas a los distintos rangos de población: lo que se denomina Perfiles de Cumplimiento Específicos.
Es la primera vez que se incluye, en el conjunto de las EELL, a las Diputaciones.
Esta guía sustituye a la anterior CCN-STIC 883 y al Anexo II de la Guía CCN-STIC 803 que presentaba un ejemplo de catálogo de activos y su valoración para EELL.
Anexos:
- Ayuntamientos pequeños y con limitados recursos, de menos de 5.000 habitantes
- Ayuntamientos entre 5.000 y 20.000 habitantes
- Ayuntamientos entre 20.000 y 75.000 habitantes
- Diputaciones, Cabildos, Consejos Insulares u órgano competente equivalente
Los ANEXOS de la Guía 883 presentan los Perfiles de Cumplimiento Específicos y ejemplos de Planes de Adecuación para EELL en función de rangos de población.
Ayuntamientos pequeños y con limitados recursos, de menos de 5.000 habitantes
Ayuntamientos entre 5.000 y 20.000 habitantes
Ayuntamientos entre 20.000 y 75.000 habitantes
Diputaciones, Cabildos, Consejos Insulares u Órgano Competente Equivalente